 BlackInk

1. Discordとは?
Discordは、ゲームコミュニティ向けのリアルタイム音声・テキストチャットとして始まりました。現在はサーバー、DM、ビデオ通話、ボット連携、ファイル共有などにも対応しています。無料で複数の環境で使え、操作も分かりやすいため、多くのコミュニティやオープンソースチームが利用しています。効率を求めて社内連絡や共同作業に使う企業もあります。しかし、業務では機密文書や個人情報を扱うため、便利さと安全性が両立できるかを確認する必要があります。
2. 添付ファイルCDNに注目する理由
Discordに画像や文書をアップロードすると、https://cdn.discordapp.com/attachments/… に保存されます。このURLは、ログインせずにブラウザーから直接開けます。
2020年には既に、削除後も外部からアクセスできることへの懸念が公式フォーラムに投稿され、権限の検証と確実な削除の仕組みを求める声がありました。Discordフォーラム
3. CDNの仕組みとよくある誤解
「メッセージを消してもファイルは残る」
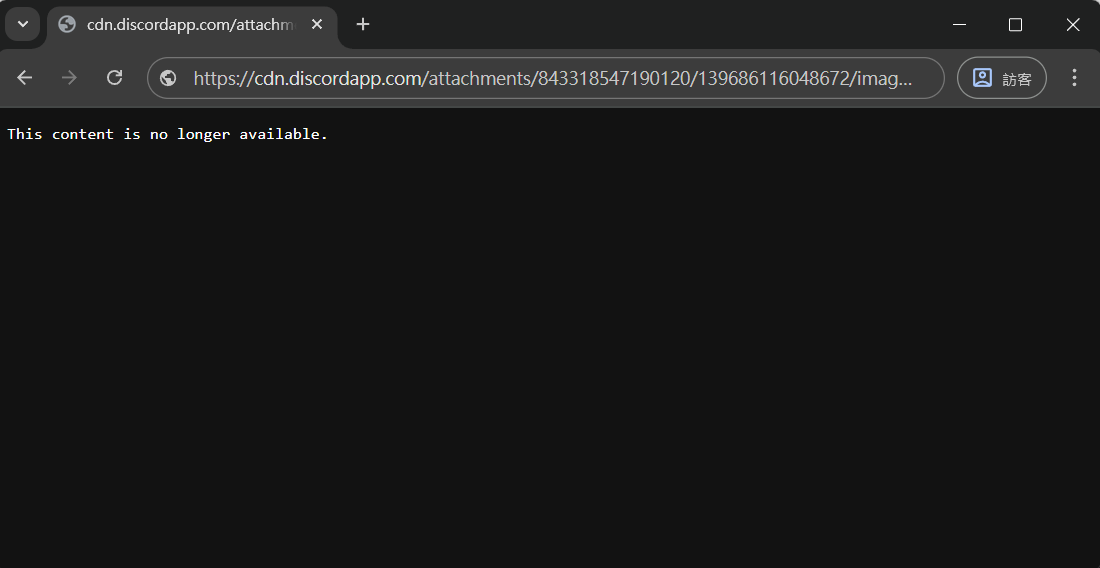
- 以前は実際に確認されていました。公式の変更後は、多くの場合、メッセージ削除後の外部アクセスで「This content is no longer available.」と表示されます。ただし即時削除ではなく、バックエンド処理とキャッシュの更新に依存します。BleepingComputerの記事
「期限が切れるなら、もう安心」
- CDN自体は公開されています。事前に別の場所へコピーされたリンクは有効期間内なら利用でき、旧形式のリンクやボットのログにあるURLが長期間残る場合もあります。
「URLが長いので推測できない」
- 形式は
{channelId}/{attachment_id}/{ファイル名}です。チャンネルIDとファイル名は推測可能、または公開されている場合があり、推測しにくいのはランダムなattachment_idです。総当たりの成功確率は極めて低いものの、ゼロではありません。
推測しにくいことは、流出しないことと同じではありません。 コピーされたリンクや、ボット・ログシステムに記録されたURLから再びアクセスされる可能性があります。
4. 実際のリスク:URLの構造から悪用まで
- 公開アクセスによる流出: 非公開チャンネルに投稿した画像でも、URLが漏れれば誰でもブラウザーで開けます。メッセージ収集やログ作成を行う拡張機能やボットが、意図せずリンクを広めることもあります。
- 悪意あるファイルの無料ホスティング: 攻撃者がDiscordのCDNにマルウェアを置き、フィッシングメールや掲示板へリンクを埋め込んで、従来のホスティング遮断を回避する事例が報告されています。Zscalerの調査
- 過去のデータの残存: 契約書や本人確認書類のスキャンを共有していた場合、そのリンクがボットのログやメッセージのバックアップに残り、投稿を消しても複製が残る可能性があります。
5. Discordの改善:期限付きリンクと検証
Discordは2023年末、24時間有効の一時的なCDNリンクの全面導入を発表しました。URLに署名と有効期限(ex、is、hm)を追加し、長期アクセスや悪意あるホスティングを抑える仕組みです。Redditの議論、BleepingComputer
- Discord内で添付ファイルを開くと新しいリンクが自動取得され、使い勝手は維持されます。
- 外部で共有したリンクは期限切れ後に使えなくなり、長期流出のリスクを減らします。
- 古いメッセージや外部ボットのログに残るURLは、期限切れ後に再取得が必要です。
可能性が低くても、有効期間内にダウンロードやバックアップをされることはあります。古いファイル全てが期限付きの対象になっているかは、公式の導入状況にも左右されます。
6. 見落とされがちな弱点:ボットの権限
ここまではファイルの話でしたが、サーバーには強大な権限を持ちながら見過ごされがちな存在がいます。ボットです。
招待時の認証画面には要求する権限が表示されますが、多くの人はそのまま下へスクロールして「認証」を押します。設定の手間を省くため、最初から**「管理者(Administrator)」**を求めるボットも多くあります。
管理者権限はどれほど強力?
- チャンネル権限を全て無視: 上司だけに公開した非公開チャンネルでも、管理者ボットは過去のメッセージや添付リンクを含めて閲覧できます。
- サーバー全体を変更可能: チャンネル削除、キック、BAN、Webhook作成、ロール変更などができます。
- 存在を意識されにくい: 人のように発言せずメンバー一覧に静かに残るため、誰が何のために招待したのか忘れられることがあります。
リスクはどこから来る?
ボット自体に悪意がなくても、自分で管理できない第三者にサーバー全体の鍵を渡していることが問題になります。
- 侵入やトークン流出: ボットはトークンでログインします。公開GitHubへの誤ったコミットなどで流出すると、攻撃者はボットとして全ての付与権限を使えます。管理者を与えていれば、攻撃者も管理者になります。
- 運営者の変更や開発停止: 個人開発の小規模ボットでは、譲渡、開発者アカウントの乗っ取り、保守停止があっても、ボットは同じ権限でサーバーに残り続けます。
- メッセージ内容の閲覧: メッセージ内容へアクセスできるボットは、閲覧可能なチャンネルの発言を読めます。管理者権限と組み合わさると全チャンネルが対象となり、添付リンクも記録される可能性があります。
- ロールを通じた権限拡大: 「ロールの管理」を持つボットは、自分より下位のロールをほかの人に付与できます。ボットのロールが高すぎると、操作する人が間接的に権限を与えることも可能です。
どう対処する?
- 必要な権限だけを与える: 認証画面を読み、特に管理者など不要な権限を外します。適切なボットなら、常に管理者を要求せず機能別に権限を選べます。
- 定期的に点検する: 「サーバー設定 → 連携サービス」で不要なボットを削除し、各ロールの権限と順位を確認します。
- 機密チャンネルを分離する: ボットの「チャンネルを見る」を明示的に拒否します。ただし管理者権限がある場合は無効です。
- 招待できる人を限定する: ボットを追加できる「サーバーの管理」は、少数の信頼できる人だけに付与します。
- 管理操作に2段階認証を要求する: サーバーの安全設定で有効にすると、所有者が2段階認証を設定していないボットも、キック、BAN、メッセージ削除などの管理操作ができなくなります。
- 個人の認証済みアプリを確認する: 「ユーザー設定 → 認証済みアプリ」で見覚えのない連携を削除します。偽アプリの認証へ誘導する乗っ取り詐欺も多くあります。
ボットは、最も強い権限を持ちながら最も見過ごされがちなメンバーです。 招待前に権限を確認する方が、事後対応よりずっと簡単です。
7. 自分たちを守るための実践方法
- 過去のメッセージを点検: 業務グループやDMを見直し、個人情報、契約、財務情報を含むファイルや画像を削除します。
- 共有手段を変更: 機密文書は会社のクラウドストレージ、エンドツーエンド暗号化ツール、権限監査が可能な企業向けチャットへ移します。
- メンバーへの周知: URLがあるだけでは安全ではないこと、公開掲示板やコミュニティへファイルリンクを貼らないことを伝えます。
- ボットのログと権限を確認: ログの保存場所とアクセス権を確認して流出源になるのを防ぎ、前節の方法で権限を絞ります。
- アクセス設定を調整: サーバー側の設定で添付のアップロードやログ閲覧をできる人を限定し、流出の可能性を減らします。
8. 確率が低くても無視はできない
ランダムな総当たりで有効な attachment_id を当てることは、理論上ほぼ不可能です。しかし情報セキュリティでは、0.01%のリスクが企業秘密にとって100%の被害につながることがあります。
どんなシステムも完全に安全だと考えるべきではありません。写真が公開ホスティングされ、長いURLで隠されているだけだと知ったなら、機密情報を気軽に預けるのは避けたいところです。
9. おわりに
Discordは、一般コミュニティには便利で柔軟な一方、規制対応や機密保護を求める企業では、公開CDNの設計をさらに評価する必要があります。期限付きリンクは改善ですが、厳格な情報管理の代わりにはなりません。気軽に管理者権限を与えたボットも、多くのサーバーで未点検の裏口になっています。
ツールの便利さとデータの価値、どちらが重要でしょうか? 正式な業務フローにDiscordを取り入れる前に、必要条件を明らかにしましょう。信頼できる防御を支えるのは、流出しうるランダム風のURLだけでなく、人と仕組みです。
この記事は繁体字中国語の原文をAIで翻訳したものです。意味や表現に違いがある可能性があります。正確な内容は繁体字中国語の原文をご確認ください。